Dans la nuit du 1er au 2 novembre 2026, des pirates informatiques ont tenté de détruire des réserves stratégiques de sang en reprogrammant des chambres froides de l’Établissement français du sang (EFS). Les températures, normalement maintenues à -30°C pour conserver le plasma destiné aux transfusions, ont été basculées à 110°C. Seule la vigilance d’un technicien de permanence a évité une catastrophe sanitaire. Révélée par Le Canard enchaîné le 3 novembre, l’attaque illustre une mutation profonde des cybermenaces : les adversaires ne volent plus seulement des données, ils sabotent désormais les infrastructures vitales.
Quand les réserves de sang deviennent une cible stratégique
L’attaque visait Coolworld, prestataire européen assurant la maintenance des conteneurs frigorifiques de l’EFS. Les installations concernées stockaient du plasma congelé et des échantillons sanguins en Bourgogne-Franche-Comté. « On aurait pu perdre des échantillons ou des poches de plasma destinés à soigner des patients », a déclaré Frédéric Pacoud, président de l’EFS, à BFMTV. Le ministère de la Santé confirme qu’aucune conséquence opératoire n’a été enregistrée grâce à la détection précoce.
Pourtant, l’incident révèle une faille majeure dans la défense des infrastructures critiques. Le don du sang constitue une ressource stratégique nationale : chaque année, 1,6 million de dons permettent de traiter 500 000 patients. Une rupture de stock, même localisée, compromettrait les interventions chirurgicales et les traitements de pathologies graves. Les attaquants l’ont compris : frapper les systèmes de conservation du sang, c’est viser la souveraineté sanitaire d’un pays.
Coolworld : maillon faible de la chaîne d’approvisionnement vital
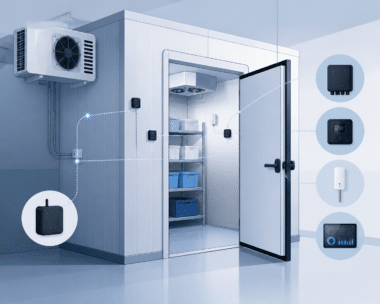
Les pirates n’ont pas ciblé directement l’EFS, mais son sous-traitant. Une tactique classique : contourner les défenses principales en exploitant les maillons faibles de la chaîne logistique. Coolworld gère des équipements connectés (IoT) pilotés à distance, permettant la surveillance et l’ajustement des températures. Selon French Breaches, les systèmes de contrôle industriel (OT) du prestataire manquaient de protections suffisantes.
« Il ne s’agit pas d’attaques extrêmement poussées, parce que quand vous avez des systèmes de frigos mis à disposition sur internet, tout un chacun peut effectuer des modifications », analyse Benoît Grunenwald, expert en cybersécurité chez ESET. Cette accessibilité transforme des équipements banals en armes potentielles. La sous-traitance, pourtant indispensable à la maintenance technique, introduit des vulnérabilités que les organisations publiques peinent à contrôler.
Qui ciblait vraiment les chambres froides ?
Aucun groupe de cybercriminels n’a revendiqué l’attaque. Aucune demande de rançon n’a été formulée. Aucune fuite de données personnelles n’a été constatée. L’objectif était purement destructeur : anéantir des stocks biologiques. Une signature qui évoque davantage le sabotage étatique que la criminalité lucrative. Les services de renseignement français examinent les similitudes avec d’autres incidents récents, notamment les campagnes de guerre hybride menées par Moscou en Europe.
L’attaque survient trois semaines après une série d’intrusions similaires visant les systèmes frigorifiques d’Intermarché, Système U, E. Leclerc et Monoprix. Les températures avaient été élevées à 50°C, causant plusieurs millions d’euros de pertes. Une enquête conjointe avec le Pentagone est en cours, suggérant une possible implication d’acteurs étrangers coordonnant des opérations multisectorielles contre la France.
Systèmes OT/IoT : la nouvelle frontière des cybermenaces
Les équipements connectés prolifèrent dans les infrastructures critiques sans que leur sécurisation suive le même rythme. Les systèmes de contrôle industriel (OT, Operational Technology) et les objets connectés (IoT) demeurent souvent mal protégés : mots de passe par défaut, absence de mises à jour, connexion directe à internet. Résultat : des millions de dispositifs exposés aux intrusions, des capteurs de température aux pompes de distribution d’eau.
Contrairement aux infrastructures informatiques traditionnelles (IT), les systèmes OT pilotent des processus physiques. Leur compromission entraîne des conséquences tangibles : destruction de marchandises, arrêt de production, mise en danger de vies humaines. Les attaquants exploitent désormais cette convergence numérique-physique pour maximiser l’impact de leurs opérations.
Au-delà du vol de données : le sabotage physique comme arme
Pendant des années, les cyberattaques visaient prioritairement le vol de données sensibles (informations personnelles, secrets industriels, propriété intellectuelle). Les ransomwares chiffraient les fichiers pour extorquer des rançons. Aujourd’hui, une nouvelle génération d’intrusions cible directement les équipements physiques. Objectif : perturber, détruire, paralyser.
L’incident Coolworld s’inscrit dans cette évolution. Reprogrammer des chambres froides à 110°C ne rapporte aucun profit financier immédiat. En revanche, l’opération démontre une capacité de nuisance considérable et teste la résilience des infrastructures nationales. Une répétition générale avant des attaques plus massives ? Les experts en défense l’envisagent sérieusement, notamment dans un contexte de tensions géopolitiques accrues entre l’Europe et la Russie.
Leçons des attaques précédentes sur supermarchés
Les intrusions d’octobre 2026 contre les enseignes de distribution ont révélé l’ampleur du problème. Des centaines de milliers d’euros de marchandises détruites, des ruptures d’approvisionnement, une perte de confiance des consommateurs. Surtout, une prise de conscience tardive : les systèmes de gestion de la chaîne du froid, omniprésents dans l’économie moderne, constituent des cibles vulnérables et stratégiques.
Les supermarchés ont rapidement renforcé leurs protocoles de sécurité. Mais l’attaque contre l’EFS prouve que d’autres secteurs demeurent exposés. Les hôpitaux, les laboratoires pharmaceutiques, les centres de recherche médicale utilisent tous des équipements connectés similaires. Combien d’entre eux ont audité leurs systèmes depuis novembre ? Combien ont segmenté leurs réseaux pour isoler les dispositifs critiques ?
Souveraineté sanitaire et résilience nationale
La pandémie de Covid-19 avait déjà exposé la dépendance française aux chaînes d’approvisionnement internationales pour les masques, les médicaments, les équipements médicaux. L’attaque contre l’EFS révèle une vulnérabilité différente mais tout aussi préoccupante : la fragilité numérique des infrastructures sanitaires nationales. Produire du sang en France ne suffit plus si les systèmes de conservation peuvent être sabotés à distance.
La notion de souveraineté sanitaire doit désormais intégrer la dimension cyber. Protéger les stocks stratégiques implique de sécuriser l’ensemble de la chaîne technique : capteurs, automates, logiciels de supervision, connexions réseau. Un chantier titanesque qui nécessite des investissements massifs et une coordination interministérielle (Santé, Intérieur, Défense, Numérique).
Faut-il nationaliser la cybersécurité des infrastructures de santé ?
La sous-traitance à des prestataires privés comme Coolworld pose une question stratégique : peut-on déléguer la sécurité d’infrastructures vitales à des entreprises dont le cœur de métier n’est pas la défense numérique ? Certains experts militent pour une certification obligatoire des sous-traitants intervenant sur les systèmes critiques, voire pour une nationalisation partielle de ces fonctions.
D’autres préconisent la création d’une agence dédiée à la cybersécurité des infrastructures de santé, sur le modèle de l’ANSSI (Agence nationale de la sécurité des systèmes d’information). Cette structure auditerait les établissements, imposerait des normes techniques minimales, interviendrait en cas d’incident majeur. Le coût ? Plusieurs centaines de millions d’euros. Le coût de l’inaction ? Potentiellement des vies humaines.
L’attaque du 1er novembre 2026 restera peut-être dans les mémoires comme un simple incident technique sans gravité. Ou comme le signal d’alarme que la France a choisi d’ignorer avant une catastrophe d’ampleur. Les adversaires géopolitiques, eux, ont déjà tiré leurs conclusions : les infrastructures sanitaires françaises offrent des cibles accessibles, vulnérables, et stratégiquement dévastatrices. La balle est désormais dans le camp des décideurs politiques et militaires. Combien de temps avant la prochaine attaque ?