Trend Micro : le CERT-FR signale des failles dans Apex One et Vision One
Un avis du CERT-FR publié le 16 novembre recense plusieurs vulnérabilités dans les protections Trend Micro. Les administrateurs doivent vérifier les versions d’Apex One et de Vision One Endpoint Security…
NoName057(16) : pourquoi l’UE sanctionne un groupe de hackers déjà visé par Europol
Le 16 novembre 2026, l’Union européenne a inscrit le collectif prorusse NoName057(16) sur sa liste de sanctions contre les cyberattaques. Une nouvelle mesure contre un réseau dont les serveurs avaient…
Synology corrige une faille qui expose les fichiers de ses serveurs de stockage
Une faille critique de DiskStation Manager permet à un attaquant de lire ou de modifier des fichiers à distance sans disposer de compte. Synology a publié des correctifs pour quatre…
Cyberdéfense : comment les attaquants ont progressé au-delà des académies
Entre juillet et septembre, les incidents signalés par l’Éducation nationale ont visé 25 académies sur 30. Dans certains cas, des comptes compromis ont permis aux attaquants de gagner d’autres entités…
Chrome : l’ANSSI alerte sur une faille déjà exploitée, les mises à jour à appliquer
Le CERT-FR de l’ANSSI a signalé le 10 novembre 2026 une vulnérabilité de Google Chrome que l’éditeur considère comme activement exploitée. Les versions corrigées diffèrent selon les systèmes et doivent…
Cybersécurité : jusqu’à 100 000 euros d’aide pour développer des solutions françaises
L’ANSSI et Bpifrance accompagnent un nouvel appel à projets destiné aux PME et startups de la cybersécurité. Prototypes, qualification des prestations et normalisation figurent parmi les priorités, avec une première…
Guerre en Ukraine : selon des hackeurs, 400.000 russes sont morts au combat
Deux collectifs de hackeurs, CyberPartisan et SilentCrow, ont infiltré Rosstat et extrait 23 téraoctets de données révélant entre 393.881 et 426.822 décès russes en Ukraine depuis février 2022. Cette cyber-opération…
CybersécuritéActu défenseÉconomieForces spécialesGéopolitiqueInternationalSécurité intérieureSystèmes d'information
Cyberguerre : comment l’Iran a saboté les frigos français
Le 9 novembre 2026, la France accuse officiellement l'unité Shahid Kaveh du Corps des Gardiens de la Révolution iranien d'avoir orchestré la cyberattaque massive contre 700 sites de distribution français…
Cyberattaques contre plus de 700 supermarchés : la France attribue le sabotage à l’Iran
La France attribue à une unité liée aux Gardiens de la révolution iraniens les attaques informatiques ayant visé des installations frigorifiques de plus de 700 sites de la grande distribution…
Cybersécurité des collectivités : la CNIL prononce dix sanctions pour des failles de protection
La CNIL a annoncé le 9 novembre dix sanctions simplifiées visant des collectivités territoriales et un établissement public. Les contrôles révèlent des faiblesses d’authentification, de gestion des accès et de…
Black Sky : la BBC prépare un plan d’urgence en cas de panne électrique générale au Royaume-Uni
La BBC a détaillé son dispositif « Black Sky » destiné à maintenir des émissions radio en cas de panne électrique nationale au Royaume-Uni. Un studio autonome, une centaine de…
Mattermost Server : le CERT-FR signale de nouvelles vulnérabilités et précise les versions à corriger
Dans un avis du 6 novembre, le CERT-FR alerte sur plusieurs vulnérabilités affectant quatre branches de Mattermost Server. Les administrateurs sont invités à confronter leurs versions aux seuils indiqués et…
OpenSSH : l’ANSSI alerte sur un contournement d’authentification sous Linux
Le CERT-FR a signalé le 5 novembre 2026 une vulnérabilité d’OpenSSH affectant certaines configurations Linux utilisant musl. L’alerte, précisée le 6 novembre, recommande une mise à jour et le redémarrage…
Téléphonie d’entreprise : l’ANSSI signale une faille critique dans plusieurs solutions Mitel
Le CERT-FR a publié le 6 novembre un avis sur une vulnérabilité touchant plusieurs solutions de communication Mitel et OpenScape. Le risque identifié est l’exécution de code à distance, ce…
OpenSSH : l’ANSSI alerte sur un contournement de l’authentification sous Linux
Le CERT-FR a lancé le 5 novembre une alerte concernant OpenSSH sur certaines configurations Linux utilisant musl sans PAM. La version 10.6p2 apporte un correctif ; les administrateurs doivent identifier…
États-Unis : six bases militaires frappées par des cyberattaques sur la chaîne du froid
En août 2026, six bases militaires américaines ont subi des pannes simultanées de leurs systèmes de réfrigération, dans le cadre d'une campagne coordonnée visant également des infrastructures civiles en Europe.…
Un avion dérouté sur la base militaire d’Évreux après une alerte à la bombe
Un vol Aer Lingus reliant Dublin à Rome a été dérouté vers la base aérienne d'Évreux le 5 novembre à la suite d'une menace d'explosif. Les 151 passagers et six…
Guerre hybride : découverte d’une nouvelle campagne de piratage russe
Le groupe de piratage APT29, lié au SVR russe, a mené en octobre 2026 une campagne de cyberespionnage visant plusieurs milliers de smartphones Android et iOS. Découverte par Sekoia, l'opération…

Le CNRS coupe les ponts avec Microsoft : 50 000 boîtes mail rapatriées
Le CNRS vient de franchir un cap stratégique en migrant ses 50 000 boîtes mail de Microsoft Exchange vers PARTAGE, une plateforme française opérée par RENATER et basée sur le…
Cyberattaques prorusses contre les frigos : la guerre hybride expose les failles de la défense européenne
NoName057(16) et Z-Pentest revendiquent les cyberattaques contre les installations frigorifiques européennes. Derrière ces opérations présumées se dessine une vulnérabilité préoccupante : des équipements civils exposés peuvent perturber les approvisionnements et…
SonicWall GMS : l’ANSSI signale deux failles dans un logiciel qui ne sera plus corrigé
Le CERT-FR a publié le 4 novembre un avis sur deux vulnérabilités de SonicWall Global Management System (GMS), touchant les versions 9.5.2 et antérieures. Le logiciel étant en fin de…
Cyberattaques, pannes, crises majeures : l’Europe veut des secours capables de fonctionner malgré tout
La Commission européenne demande aux États de renforcer la résistance de leurs centres de protection civile et aux citoyens de pouvoir tenir au moins 72 heures sans assistance immédiate. Présentées…
Symfony : neuf avis de sécurité et de nouveaux correctifs signalés par le CERT-FR
Le CERT-FR a publié le 4 novembre un avis sur plusieurs vulnérabilités affectant des composants du framework PHP Symfony. Les risques recensés comprennent le déni de service, la divulgation de…
Cybersécurité : le CERT-FR alerte sur plusieurs failles dans les produits Elastic
Le CERT-FR a publié le 4 novembre 2026 un avis concernant plusieurs vulnérabilités dans l'écosystème Elastic. Exécution de code à distance, confidentialité des données et disponibilité des services figurent parmi…
Don du sang : quand les pirates informatiques menacent la souveraineté sanitaire
Dans la nuit du 1er au 2 novembre 2026, des pirates ont tenté de détruire des réserves stratégiques de don du sang en reprogrammant les chambres froides de l'EFS à…
Cybersécurité : le NCSC alerte sur des cyberattaques étatiques dopées à l’IA d’ici 2028
Le NCSC britannique estime très probable que la Russie, la Chine et d’autres États utilisent couramment l’intelligence artificielle dans leurs opérations cyber d’ici 2028. Son rapport décrit une menace plus…
Cyberattaques contre des équipements frigorifiques : le risque industriel gagne les commerces européens
Des commerces de plusieurs pays européens ont signalé des manipulations à distance de leurs systèmes frigorifiques, selon une enquête de l’Associated Press publiée le 4 novembre. Ces incidents illustrent la…
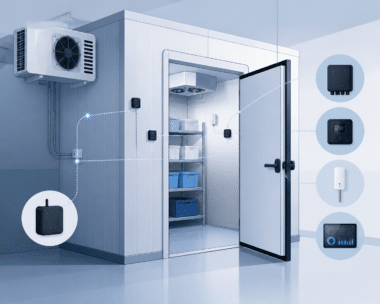
PostgreSQL : l’ANSSI signale onze failles dans le pilote ODBC
Le CERT-FR a publié le 3 novembre un avis sur plusieurs vulnérabilités du pilote ODBC de PostgreSQL. La version 18.00.0006 corrige ces défauts, dont des risques d’injection SQL et de…
GLPI : trois nouvelles failles touchent les droits des utilisateurs et les tableaux de bord
Le CERT-FR a signalé le 3 novembre trois vulnérabilités de GLPI, après la publication des bulletins techniques de l’éditeur le 2 novembre. Les défauts concernent notamment la gestion des privilèges…
Autoradios connectés : le nouveau vecteur d’espionnage militaire
Un autoradio Android acheté en ligne contenait des malwares capables d'enregistrer les appels et de suivre la localisation en temps réel. Pour les militaires et les personnels de défense, cette…
Cybersécurité : l’ANSSI signale trois failles Ivanti Connect Secure activement exploitées
Le CERT-FR a publié le 2 novembre un nouvel avis concernant trois vulnérabilités d’Ivanti Connect Secure, présentées par l’éditeur comme activement exploitées. Les administrateurs doivent vérifier les versions installées et…
Tenable Identity Exposure : l’ANSSI alerte sur trois failles, une réinstallation est nécessaire après la mise à jour
Le CERT-FR de l’ANSSI signale trois vulnérabilités dans Tenable Identity Exposure, dont une faille critique pouvant donner des privilèges élevés sur un contrôleur de domaine. L’éditeur a publié des versions…
Tenable Identity Exposure : l’ANSSI signale une faille critique touchant les contrôleurs de domaine
Le CERT-FR a publié le 2 novembre un avis sur trois vulnérabilités de Tenable Identity Exposure, dont une faille notée 9,9 sur 10 permettant l’exécution de commandes avec les privilèges…
WordPress 7.1.4 : l’ANSSI signale des failles pouvant permettre une exécution de code à distance
Le CERT-FR, rattaché à l’ANSSI, a publié le 29 octobre un avis sur plusieurs failles de WordPress antérieures à la version 7.1.4. L’éditeur recommande une mise à jour immédiate et…
Cyberattaque des frigos : la faille qui expose les équipements connectés en Europe
Après les supermarchés français en octobre, des magasins européens signalent des incidents sur leurs installations frigorifiques. Le CERT-FR alerte sur des contrôleurs accessibles depuis Internet.
L’Ukraine et la Russie victimes de cyberattaques massives
Dans la nuit du 1er au 2 novembre 2026, quelques heures après l'expiration du cessez-le-feu d'Olechky, l'Ukraine et la Russie ont simultanément subi des cyberattaques massives contre leurs applications officielles…
MongoDB : l’ANSSI signale trois failles dans les outils, le pilote Java et Laravel
Le CERT-FR a publié le 30 octobre un avis sur trois vulnérabilités touchant des composants de l’écosystème MongoDB. Les correctifs concernent Database Tools, le pilote Java et l’intégration Laravel, avec…
GitLab : huit certificats compromis imposent une mise à jour des serveurs et des outils CI/CD
GitLab a diffusé le 29 octobre des correctifs après la compromission des clés privées de huit certificats intermédiaires eMudhra. Le CERT-FR de l’ANSSI signale un risque de contournement des contrôles…
GitLab : le CERT-FR alerte sur des certificats compromis et trois composants à corriger
Le CERT-FR de l’ANSSI a signalé le 30 octobre une vulnérabilité de contournement des contrôles de sécurité dans GitLab. L’éditeur a retiré sa confiance à huit certificats intermédiaires eMudhra compromis…
Nessus : le CERT-FR alerte sur une faille de lecture de fichiers dans le scanner de vulnérabilités
Le CERT-FR de l’ANSSI a signalé le 30 octobre une vulnérabilité affectant les modules de Tenable Nessus sur Linux. Un utilisateur déjà authentifié, autorisé à créer des analyses, pourrait lire…