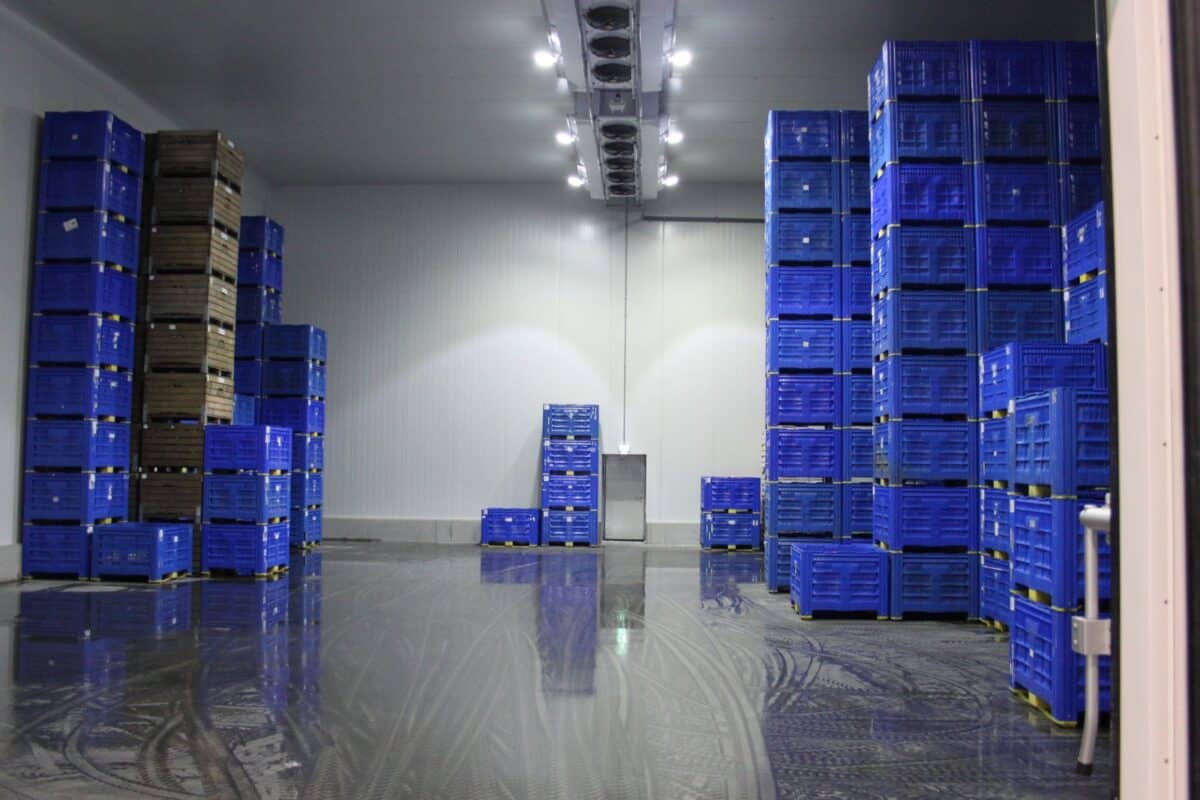
Le Royaume-Uni a coordonné une opération pour sécuriser des contrôleurs frigorifiques utilisés dans la distribution et le stockage alimentaires. Cette intervention préventive intervient après des attaques en France, attribuées officiellement à une unité cyber des Gardiens de la révolution iraniens et responsables de dégâts matériels.
Le sabotage cyber peut produire des effets physiques sans attaquer directement une installation militaire. Une modification des réglages d’un système frigorifique suffit à menacer les stocks alimentaires d’un magasin ou d’un entrepôt. C’est ce qu’ont montré les attaques survenues en France en octobre 2026, avant qu’une nouvelle alerte ne conduise le Royaume-Uni à sécuriser ses propres installations de froid commercial.
L’opération britannique, révélée par la BBC et Reuters le 20 novembre, a été déclenchée après la découverte d’une vulnérabilité chez Resource Data Management (RDM), fabricant de contrôleurs largement utilisés outre-Manche. Des milliers de systèmes accessibles depuis Internet ont été identifiés. Les acteurs concernés ont entrepris de les placer derrière des réseaux privés ou de supprimer leur exposition directe.
Les dégâts matériels documentés en France
Dans son rapport du 9 novembre, le Centre de coordination des crises cyber (C4) décrit des attaques menées les 11 et 12 octobre contre environ 700 sites français. Les assaillants ont modifié à distance les paramètres de dégivrage. Des denrées ont été perdues et au moins quinze départs de feu ont été relevés. Le rapport mentionne aussi des opérations visant de petites installations hydroélectriques, dont les effets sont demeurés modérés.
Le C4 attribue la campagne française à Shahid Kaveh, une unité cyber-offensive rattachée, selon les services français, au Corps des gardiens de la révolution islamique iranien. Les enquêteurs citent notamment des recoupements d’infrastructures et des modes opératoires. Le ministère français des Affaires étrangères a rendu publique cette attribution le 9 novembre, dont Armées.com avait analysé les implications.
Ces épisodes rappellent qu’une chaîne logistique civile peut être déstabilisée par des équipements techniques ordinaires. Des magasins, des fournisseurs ou des entrepôts frigorifiques possèdent des systèmes de contrôle dont l’arrêt ou le dérèglement compromet directement les marchandises qu’ils doivent conserver.
Le Royaume-Uni a privilégié la réduction de l’exposition
La vulnérabilité britannique a d’abord été repérée par Neil McCourt, d’Omega Solutions, puis étudiée avec Pen Test Partners. Les chercheurs expliquent dans leur bilan de l’intervention avoir travaillé avec le National Cyber Security Centre, le fabricant RDM, le British Retail Consortium, le ministère de l’Environnement et de l’Alimentation et la Food Standards Agency.
L’objectif était de trouver les appareils accessibles depuis l’Internet public et de faire intervenir leurs exploitants. Certaines grandes enseignes étaient déjà protégées par des connexions privées. D’autres ont dû agir en urgence. RDM a diffusé des mises à jour, tandis que les chercheurs ont recommandé de ne plus laisser les contrôleurs administrables directement depuis Internet.
La différence avec la France est décisive : aucun sabotage exploitant la vulnérabilité RDM n’a été publiquement établi au Royaume-Uni. Les autorités françaises attribuent la campagne d’octobre à un acteur étatique iranien, mais cette attribution ne s’étend pas à la faille britannique. La leçon stratégique porte sur la défense des fonctions de soutien : les exploitants privés, les fabricants et les autorités doivent pouvoir agir avant qu’une faiblesse technique ne se traduise par une rupture de service ou une perte matérielle.