Une intervention de maintenance a provoqué, le 17 novembre 2026, une panne du réseau NSANet, utilisé pour les échanges de renseignements classifiés au sein de l’agence américaine. Les responsables assurent que les missions prioritaires ont continué grâce à des systèmes de secours, malgré des perturbations au siège de Fort Meade.
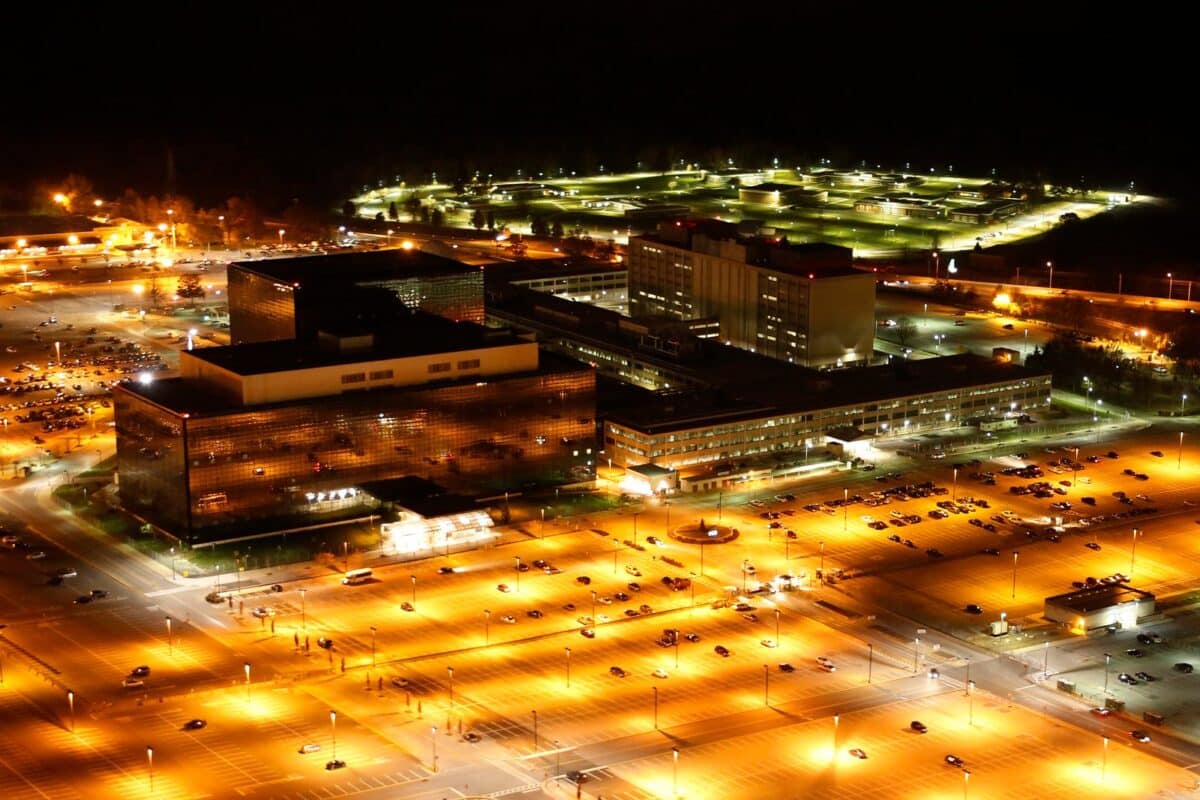
Le mardi 17 novembre, les équipes de la National Security Agency (NSA) ont dû travailler sans disposer normalement de l’un de leurs principaux outils de communication interne. NSANet, le réseau sur lequel circulent les informations classifiées entre employés, a été touché par une panne lors d’une opération de maintenance. L’incident, révélé par CNN, a été confirmé dans la journée par un communiqué de la NSA.
L’agence a parlé d’une dégradation temporaire affectant certains de ses systèmes internes. Elle affirme que ses capacités essentielles à la sécurité nationale sont restées pleinement opérationnelles et rappelle que son infrastructure comporte plusieurs niveaux de redondance. Les informations recueillies par les médias américains montrent néanmoins une organisation du travail bouleversée, au moins pendant une partie de la journée.
Le réseau utilisé pour transmettre des renseignements très sensibles
La NSA occupe une place particulière dans l’appareil de défense américain. Elle collecte et analyse des renseignements d’origine électromagnétique, notamment des communications étrangères, et contribue à la protection des systèmes d’information gouvernementaux. Ses analystes manipulent quotidiennement de grandes quantités de données classifiées dont certaines sont nécessaires à l’appréciation des menaces et à la préparation des décisions de sécurité nationale.
NSANet n’est pas un simple service de messagerie. Selon les responsables interrogés par CNN et le média spécialisé Defense One, il constitue un canal central de partage d’informations classifiées entre personnels. Defense One rapporte que les difficultés d’accès ont ralenti le travail des analystes. L’importance de ce réseau tient autant à la circulation des renseignements qu’aux outils dont dépendent les équipes pour les examiner et les transmettre.
Un ancien haut responsable de l’agence a expliqué à CNN que NSANet devait plutôt être compris comme un ensemble de réseaux interconnectés que comme une infrastructure unique. La présence de systèmes de remplacement permet, selon lui, de traiter les demandes les plus urgentes même si l’analyse et la production de rapports sont ralenties. Une panne affectant le travail quotidien ne signifie donc pas nécessairement que tous les canaux de renseignement d’urgence sont interrompus.
Des réseaux de secours pour conserver les communications prioritaires
Cette distinction a été mise en avant par la NSA dès sa première réaction officielle. L’agence n’a pas détaillé les systèmes concernés, mais elle a insisté sur ses dispositifs de secours et sur le maintien des capacités indispensables. Deux responsables américains, l’un en fonction et l’autre ancien, ont également assuré à CNN que les communications urgentes avec la présidence pouvaient emprunter d’autres réseaux sécurisés.
Le partage de renseignements avec les partenaires du groupe des Five Eyes — États-Unis, Royaume-Uni, Canada, Australie et Nouvelle-Zélande — n’aurait pas été perturbé, selon une source d’un pays partenaire et un ancien responsable du renseignement cités par CNN. Cette information repose sur leurs témoignages et ne constitue pas un bilan opérationnel exhaustif de l’incident. Elle montre toutefois le rôle des circuits de continuité dans une organisation qui doit transmettre des alertes même lorsque son informatique interne fonctionne mal.
Les activités ordinaires des équipes ont été davantage affectées. CBS News rapporte que la NSA a échelonné l’arrivée de certains employés pour éviter des connexions simultanées trop nombreuses. Des activités auraient été redirigées vers d’autres implantations de l’agence sur le territoire américain. Les personnels chargés des urgences devaient, pour leur part, rejoindre leur poste selon les consignes habituelles.
Des correctifs de sécurité à l’origine des difficultés
La maintenance portait sur des corrections logicielles. Le directeur américain du renseignement national, Jay Clayton, a expliqué mardi sur Fox Business que certains systèmes ne redémarraient pas comme prévu après l’application de correctifs visant des vulnérabilités identifiées le mois précédent, selon CNN. Il a ainsi relié l’incident à une opération destinée à renforcer la sécurité informatique.
Le 21 octobre, la NSA avait elle-même appelé les organisations à corriger rapidement des failles critiques du langage PHP, connues sous le nom de PHP2Shell. CNN rattache les propos de Jay Clayton à ces vulnérabilités, susceptibles de permettre une prise de contrôle de serveurs web mal protégés. Les éléments publics ne précisent toutefois pas quel composant de NSANet a rencontré des difficultés au redémarrage.
La situation a continué d’évoluer mardi soir. Après un dispositif d’arrivées échelonnées, les personnels ont reçu une consigne de reprise normale, puis une nouvelle instruction limitant l’accès au campus de Fort Meade aux effectifs essentiels, d’après une version actualisée de l’enquête CNN. L’agence ne fournissait pas encore de calendrier public pour le rétablissement complet de NSANet.
Les responsables et les sources interrogées par les médias américains n’ont relevé aucun indice de cyberattaque au moment des premières constatations. Le principal fait opérationnel reste une défaillance survenue pendant une maintenance, au sein d’un réseau de renseignement classifié. La NSA avait déjà connu, en 2000, une perturbation majeure de ses systèmes informatiques, qui avait interrompu le traitement de renseignements pendant près de trois jours, selon un précédent rappelé par CNN. Le 17 novembre 2026, l’agence a de nouveau dû maintenir ses activités prioritaires tout en rétablissant ses outils internes.