Des équipements frigorifiques connectés de commerces européens ont été manipulés à distance, provoquant dans certains cas des pertes de marchandises. Une enquête publiée le 4 novembre par l’Associated Press décrit des incidents touchant des supermarchés et des entreprises alimentaires dans au moins six pays européens. Le problème ne concerne pas seulement les données informatiques : la modification de consignes de température peut compromettre directement les produits stockés.
Des températures modifiées à distance
Selon les témoignages recueillis par l’agence, les réglages de réfrigérateurs et de congélateurs ont été modifiés sans autorisation. Dans un commerce suédois, certains appareils auraient été réglés à 50 °C. Un boucher à Athènes a signalé une température de 150 °C sur une unité, mais indique avoir repris le contrôle sans dommage pour sa viande. Ces valeurs sont celles rapportées par les personnes interrogées ; elles ne constituent pas une mesure indépendante de la température effectivement atteinte par les denrées.
L’enquête fait également état d’incidents antérieurs en France, en Belgique et aux Pays-Bas. Elle ne permet pas d’établir un bilan exhaustif des entreprises affectées, ni d’attribuer l’ensemble des opérations à un même groupe.
La chaîne du froid dépend aussi de la cybersécurité
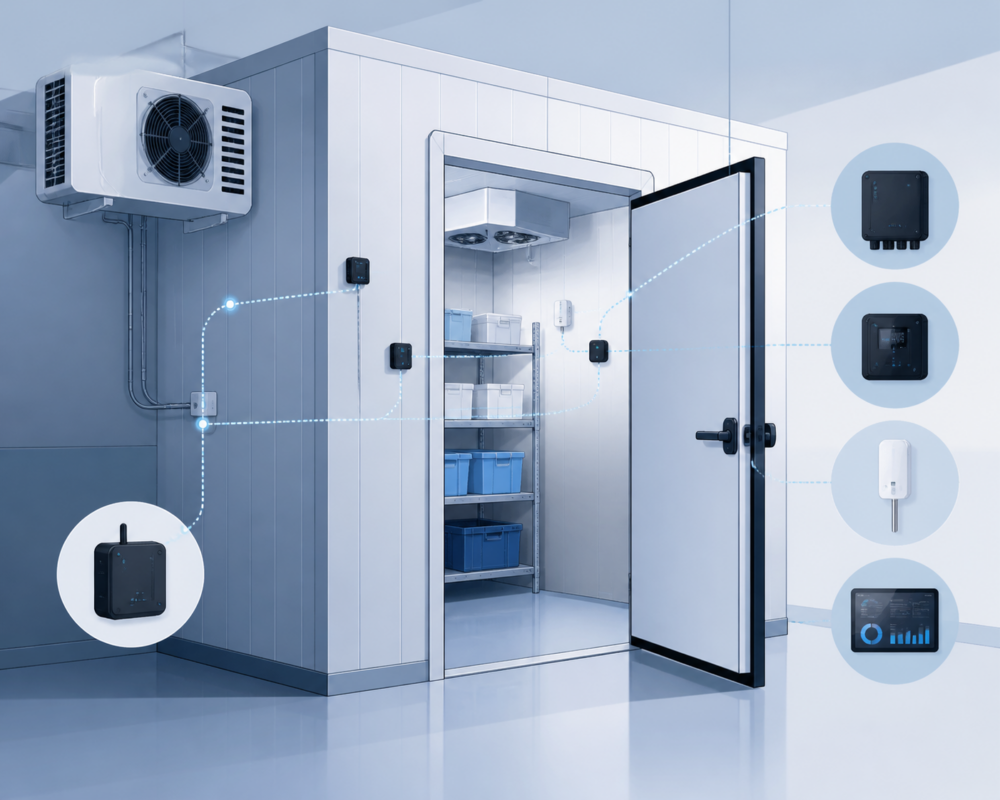
La supervision à distance permet aux exploitants de suivre la température, de détecter des anomalies et de maîtriser la consommation énergétique. Elle crée cependant un point d’exposition lorsque les contrôleurs sont accessibles depuis Internet ou utilisent des logiciels anciens. Des experts cités par l’Associated Press évoquent, pour des intrusions précédentes, des équipements obsolètes, des vulnérabilités connues et des mots de passe par défaut.
La conséquence économique est immédiate lorsque les produits doivent être détruits : au coût des denrées s’ajoutent les interruptions d’exploitation et les opérations de vérification sanitaire. L’ampleur des pertes évoquées dans l’enquête ne peut toutefois pas être extrapolée à l’ensemble du secteur.
Identifier les contrôleurs exposés
Pour les exploitants, le premier enjeu consiste à inventorier les équipements de régulation et leurs accès distants, puis à vérifier les versions logicielles, les identifiants et les possibilités de cloisonnement du réseau. Les recommandations générales de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) sur la protection des systèmes d’information fournissent un cadre de prévention, à adapter avec les fabricants et les mainteneurs de ces installations.
Les autorités n’ont pas publiquement identifié les auteurs ni leurs motivations, selon l’Associated Press. L’enquête ne relève pas non plus d’élément établissant l’emploi de l’intelligence artificielle dans ces attaques : les faiblesses techniques décrites sont connues de longue date.