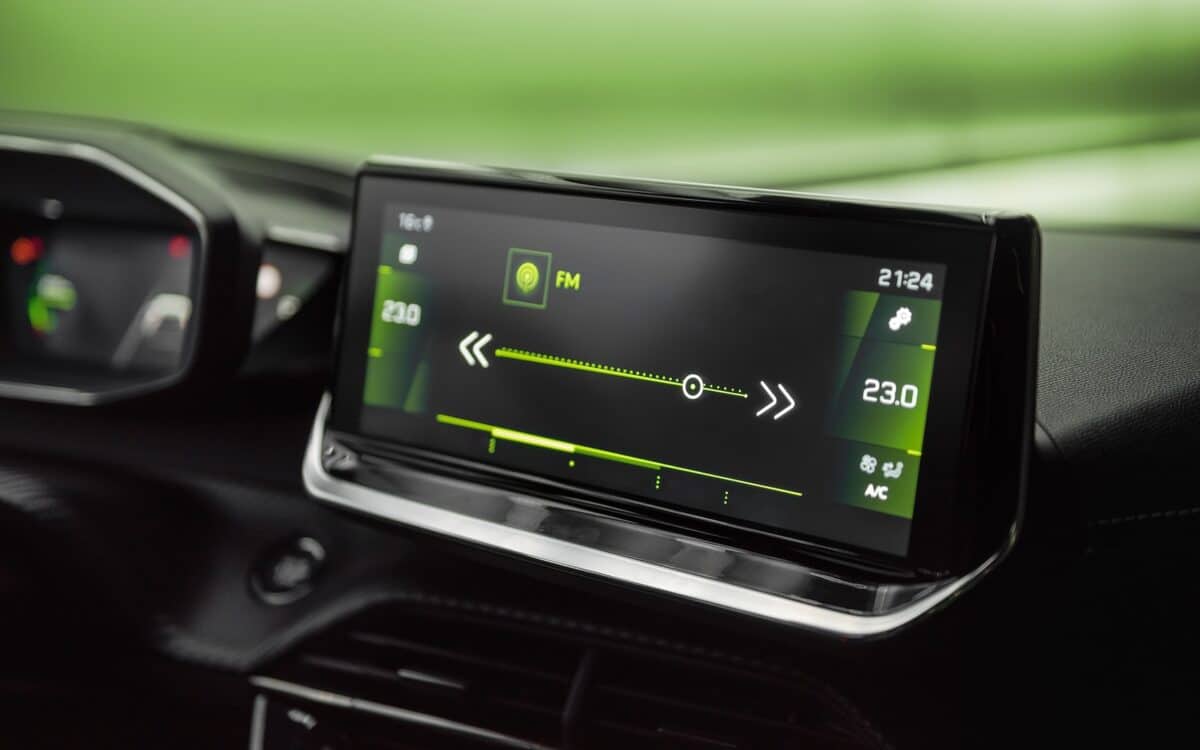
Un propriétaire américain achète un autoradio Android bon marché sur Amazon pour sa Honda Civic. Quelques semaines plus tard, il démonte l’appareil et découvre plusieurs logiciels malveillants capables d’enregistrer ses appels téléphoniques et de suivre sa position GPS en temps réel. Pour les personnels militaires et les agents de renseignement, cette vulnérabilité constitue une brèche stratégique majeure : l’espionnage via des équipements connectés infiltre désormais les véhicules personnels et les flottes officielles.
L’autoradio : nouveau vecteur de compromission des communications
Les autoradios Android transforment les véhicules en terminaux de collecte de données. Contrairement aux smartphones, régulièrement audités et mis à jour, ces dispositifs échappent à toute surveillance systématique. Leur position centrale dans l’habitacle leur confère un accès privilégié aux conversations, aux connexions Bluetooth et aux réseaux Wi-Fi environnants.
Ce que peuvent faire les malwares automobiles : géolocalisation et enregistrement vocal
L’analyse technique du cas Honda Civic révèle des capacités d’espionnage sophistiquées. Les logiciels malveillants identifiés collectent les données de localisation en continu, enregistrent les conversations téléphoniques via le microphone intégré et interceptent les communications Bluetooth. Selon l’enquête, certains malwares se réinstallent automatiquement après suppression, garantissant leur persistance. Kaspersky a confirmé en août dernier la diffusion de logiciels malveillants via les mises à jour officielles de certains autoradios Android, permettant aux attaquants de détourner les appareils à des fins frauduleuses.
Implications pour la sécurité opérationnelle des personnels
Un officier du renseignement discutant d’une opération sensible dans son véhicule équipé d’un autoradio compromis expose l’ensemble de la chaîne de commandement. La géolocalisation continue permet de cartographier les déplacements vers des sites classifiés, d’identifier les habitudes de déplacement et de corréler les présences avec des événements opérationnels. Les métadonnées collectées (horaires, fréquence des trajets, contacts téléphoniques) alimentent des profils comportementaux exploitables par des services adverses.
La chaîne d’approvisionnement comme point faible
La vulnérabilité ne réside pas dans la technologie elle-même, mais dans l’opacité des circuits de fabrication et de distribution. Les autoradios Android bon marché transitent par des chaînes logistiques complexes où l’injection de malwares peut intervenir à plusieurs niveaux : fabrication, assemblage, stockage ou mise à jour logicielle.
Pourquoi les produits bon marché posent des risques accrus
Le différentiel de prix s’explique rarement par des économies d’échelle légitimes. Les fabricants peu scrupuleux compensent les marges réduites par la monétisation des données collectées ou la location de capacités de calcul à des tiers. Les caractéristiques techniques annoncées se révèlent souvent mensongères : processeurs surévalués, mémoire vive fantôme, compatibilité logicielle approximative. Cette tromperie commerciale masque fréquemment des compromissions plus graves.
L’absence de contrôle qualité et de vérification d’intégrité
Les plateformes de vente en ligne n’effectuent aucune vérification de sécurité des équipements électroniques. Amazon, AliExpress ou Wish référencent des milliers de modèles sans audit du code source ni certification des firmwares. Les marques inconnues prolifèrent sous des appellations interchangeables, rendant impossible toute traçabilité en cas de découverte de vulnérabilité. Les mises à jour automatiques, censées corriger les failles, deviennent des vecteurs d’infection privilégiés.
Scénarios de menace : de l’espionnage personnel à la collecte d’intelligence
Les implications stratégiques dépassent largement le cadre de la surveillance individuelle. Les autoradios compromis constituent des capteurs distribués permettant une collecte d’intelligence à grande échelle.
Suivi de déplacements de personnels sensibles
Un adversaire équipant massivement le marché d’autoradios piégés obtient une cartographie en temps réel des déplacements de milliers d’utilisateurs. Le croisement algorithmique des trajectoires révèle les sites sensibles : bases militaires, centres de commandement, installations classifiées. La fréquence des visites et les horaires identifient les personnels clés. Un colonel se rendant quotidiennement sur un site non répertorié signale une activité opérationnelle imminente.
Interception de communications tactiques ou stratégiques
Les conversations téléphoniques enregistrées alimentent des bases de données exploitables par reconnaissance vocale et analyse sémantique. Les discussions informelles, jugées anodines par leurs auteurs, livrent des informations fragmentaires dont l’agrégation reconstitue des plans opérationnels. Un attaché de défense évoquant un déplacement futur, un ingénieur mentionnant un essai d’armement, un analyste commentant une situation géopolitique : chaque fragment enrichit le tableau d’ensemble.
Risques de détournement d’appareils à distance
Les capacités d’administration à distance permettent des actions offensives. Un autoradio compromis diffuse de fausses alertes de navigation, modifie les itinéraires GPS ou provoque des dysfonctionnements électroniques distrayant le conducteur. Dans un contexte de crise, la perturbation simultanée de milliers de véhicules génère un chaos logistique paralysant. Les flottes officielles, particulièrement vulnérables si équipées uniformément, deviennent des cibles privilégiées.
Recommandations pour sécuriser les flottes automobiles officielles
La neutralisation de cette menace exige une approche systémique combinant audits techniques, procédures d’approvisionnement renforcées et sensibilisation des utilisateurs.
Audits de sécurité et vérification des sources d’approvisionnement
Tout équipement électronique intégré aux véhicules officiels doit subir un audit de sécurité préalable : analyse du firmware, vérification des certificats de signature, inspection des communications réseau, test de persistance des malwares. Les fournisseurs doivent garantir la traçabilité complète de la chaîne de fabrication et accepter des inspections inopinées. Les mises à jour logicielles transitent par des serveurs contrôlés, jamais directement depuis les serveurs du fabricant.
Protocoles de déploiement sécurisé
Les véhicules personnels des personnels sensibles nécessitent une attention particulière. Les directives de sécurité doivent proscrire l’installation d’autoradios non certifiés et recommander des alternatives sûres. Les applications Android Auto, moins vulnérables que les autoradios autonomes selon les analyses techniques récentes, offrent une fonctionnalité comparable avec un niveau de risque maîtrisé. La segmentation des usages sépare strictement communications professionnelles et équipements personnels. Les conversations sensibles s’effectuent hors véhicule ou via des terminaux sécurisés dédiés.
La banalisation des autoradios connectés bon marché ouvre une brèche stratégique que les services de renseignement adverses exploitent méthodiquement. La démocratisation technologique, bénéfique en apparence, dissimule des vulnérabilités systémiques dont les implications dépassent largement le cadre de la vie privée individuelle. Face à cette menace diffuse, la vigilance collective et l’encadrement réglementaire deviennent des impératifs opérationnels.