L’Agence nationale de la sécurité des systèmes d’information (ANSSI) a publié le 30 octobre 2026 un document consacré à la sécurisation des systèmes d’intelligence artificielle agentique. Destinées aux organisations qui déploient, configurent ou intègrent ces outils, ses sept principes de sécurité portent sur les accès, les actions autonomes, le cloisonnement et la surveillance des agents.
Ces systèmes ne se limitent pas à produire du texte : ils peuvent mobiliser des connecteurs, consulter des ressources et agir dans des applications métier. L’agence souligne qu’une action techniquement autorisée peut elle-même être dommageable si l’agent se trompe, est manipulé ou combine plusieurs opérations de façon dangereuse.
Trois niveaux de décision pour les actions des agents
L’ANSSI recommande de classer les opérations selon trois catégories : exécution autonome, approbation humaine obligatoire ou action interdite. Les actions critiques, l’accès à des données sensibles, les changements de droits et les déploiements en production doivent notamment être soumis à une validation humaine. L’approbateur doit connaître l’action exacte, son objectif et ses effets attendus ; le dispositif de validation doit rester inaccessible à l’agent.
Le guide demande également de documenter la mission du système, d’inventorier ses ressources et de limiter ses capacités au strict besoin métier. Toute extension de son autonomie doit intervenir après vérification des contrôles de sécurité et des procédures de gestion d’incident. L’analyse des risques est prévue dès la conception, puis à chaque évolution du système.
Des autorisations contrôlées hors du modèle d’IA
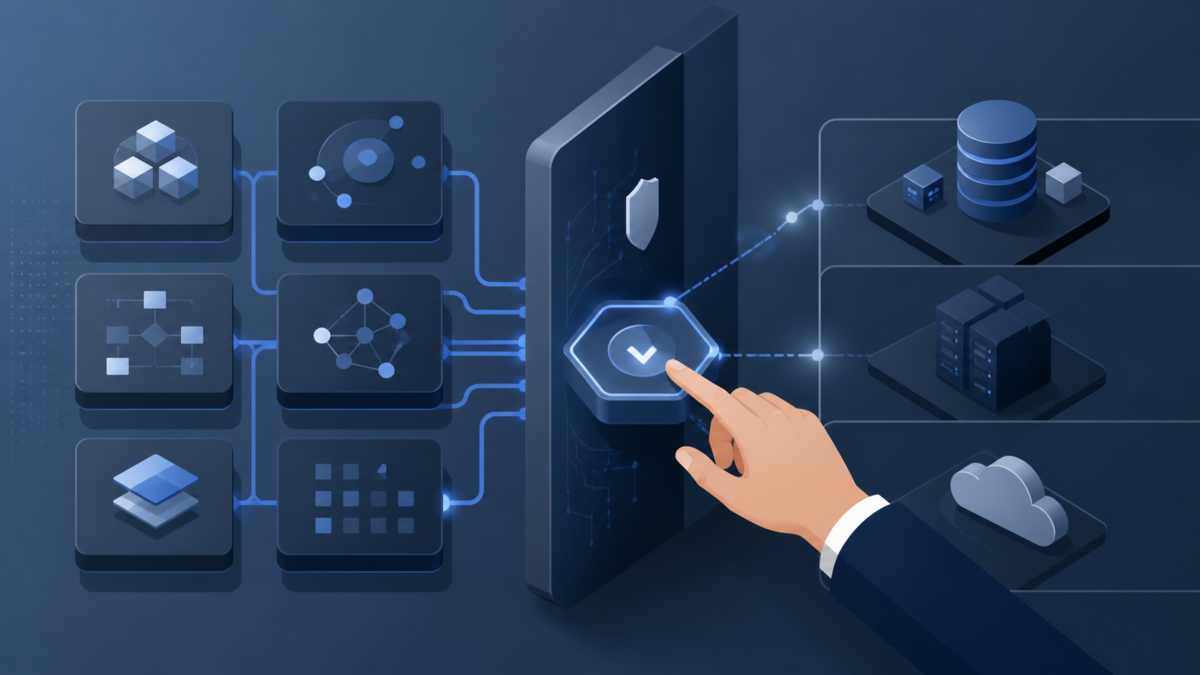
Le point central du référentiel concerne les mécanismes dits déterministes : les droits d’accès doivent être vérifiés par des contrôles indépendants du modèle, placés si possible avant chaque outil ou ressource. Ces contrôles doivent examiner l’identité du demandeur, l’action, ses paramètres, sa cible et les règles métier applicables. Le refus doit être la règle par défaut, sans privilège implicite accordé à l’agent.
Cette protection doit aussi prendre en compte les enchaînements d’opérations. Plusieurs actions licites prises séparément peuvent produire, une fois combinées, un résultat contraire aux règles de sécurité. L’ANSSI préconise donc de vérifier les effets d’une séquence, et pas seulement les permissions de chaque étape.
Les environnements de développement, d’évaluation et de production doivent disposer d’identités, de secrets et de connecteurs distincts. L’agence recommande d’isoler l’exécution des agents et de maîtriser leurs communications externes. Elle rappelle que les données envoyées à un modèle hébergé peuvent être accessibles à son fournisseur, un point à intégrer dans l’architecture de protection des informations sensibles.
Arrêt d’urgence, journaux intègres et contrôle continu
Le document préconise de conserver les secrets hors du contexte du modèle, de ses mémoires et de ses journaux, en recourant notamment à des coffres-forts ou à des mandataires techniques délivrant des accès limités dans le temps. Il demande aussi de prévoir un arrêt d’urgence avec révocation des accès et un mode dégradé qui ne réduise pas le niveau de protection.
Pour l’exploitation, les équipes doivent conserver un inventaire des composants, des dépendances et des instructions système, tester régulièrement le dispositif et surveiller les comportements inhabituels. Les journaux, protégés contre toute modification par l’agent, doivent permettre de reconstituer la chaîne complète allant de la demande initiale à l’autorisation, puis à l’action et à son résultat.
Cette publication, accessible sur la plateforme MesServicesCyber, est un ensemble de recommandations techniques, non un nouveau texte réglementaire. Elle prolonge les travaux plus généraux de l’ANSSI sur la sécurité des systèmes d’intelligence artificielle en précisant les garde-fous applicables lorsque le logiciel peut agir sur son environnement.