Trois semaines après le sabotage de centaines d’installations frigorifiques en France, de nouveaux incidents secouent des supermarchés européens. Derrière ces frigos en surchauffe se dessine une menace bien plus large : le piratage des systèmes qui pilotent des équipements physiques à distance.
Des frigos perturbés dans plusieurs pays européens
Dans la nuit du 1er au 2 novembre 2026, des enseignes ont signalé des hausses anormales de température dans leurs réfrigérateurs et congélateurs en Belgique, au Luxembourg et en Suède. Reuters fait aussi état d’un incident rapporté en Estonie. En Belgique, environ 40 magasins Delhaize, 15 Carrefour et cinq Spar sont concernés selon les bilans communiqués dans la matinée. Des magasins ICA et Coop ont également été touchés en Suède.
Ces perturbations rappellent l’attaque du 12 octobre en France, lorsque plusieurs centaines de points de vente, notamment Intermarché, Coopérative U et Carrefour, avaient subi des manipulations de leurs installations de froid. Le Monde avait décrit des paramètres de dégivrage modifiés et des pertes massives de denrées.
Le mode de dégivrage, une commande détournée
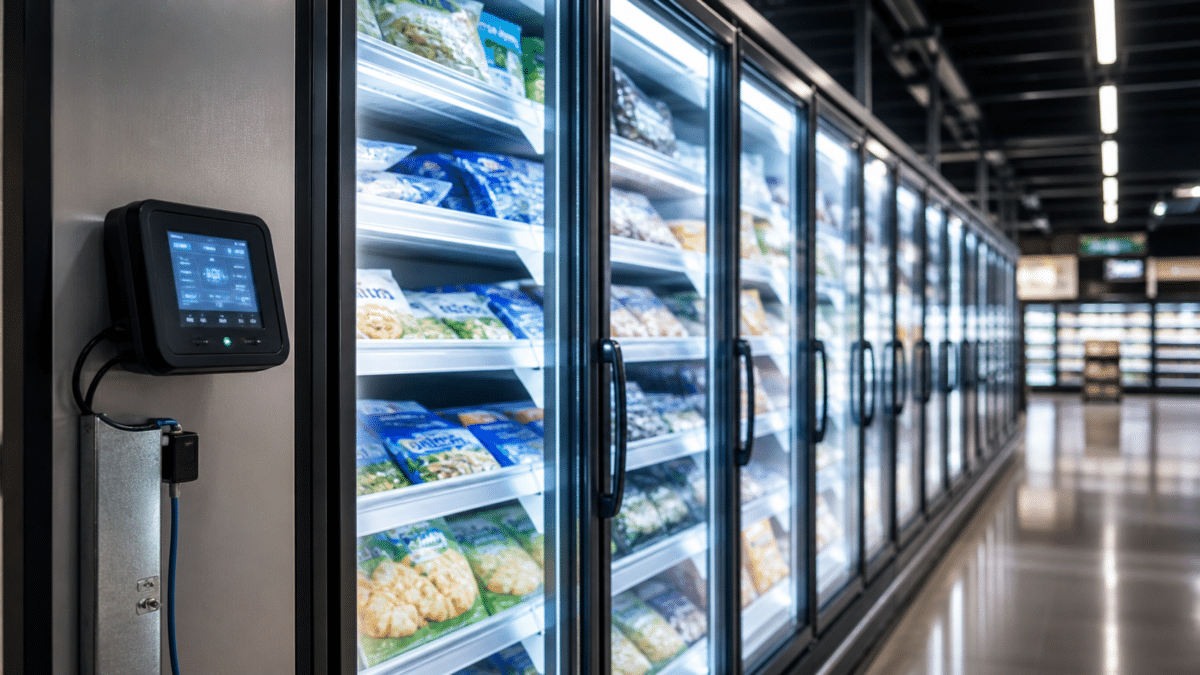
Un congélateur de supermarché n’est pas simplement branché sur une prise. Des contrôleurs électroniques surveillent les températures, règlent les cycles de froid et déclenchent périodiquement le dégivrage. Certains peuvent être administrés par un prestataire depuis l’extérieur du magasin.
Si cette interface est mal protégée ou directement exposée à Internet, un intrus peut chercher à modifier les consignes. L’équipement risque alors de produire de la chaleur au lieu de préserver les aliments. En Suède, un magasin a indiqué que ses appareils avaient été réglés à 50 °C ; en Belgique, des valeurs de consigne encore supérieures ont été rapportées. Ces chiffres ne signifient pas que tous les compartiments ont réellement atteint ces températures.
Il s’agit d’un cas de cyberattaque contre des technologies opérationnelles, ces outils informatiques qui commandent des machines. Le dommage ne se limite pas à des fichiers volés : il peut affecter des stocks, des matériels et la continuité du service.
Le CERT-FR avait déjà lancé l’alerte
Le bulletin officiel CERTFR-2026-ALE-012, publié le 12 octobre et actualisé le 16, signale de nombreuses compromissions de contrôleurs Danfoss AK-SM et AK-SC ainsi que de systèmes Copeland et Dixell XWEB. Il recommande de supprimer leur exposition directe à Internet, de rétablir les accès par un VPN ou un réseau protégé, de mettre les logiciels à jour et de remplacer les mots de passe par défaut.
L’agence prévient aussi qu’une simple réinitialisation ne suffit pas si un équipement ancien reste accessible et vulnérable.
Une menace concrète, des auteurs encore inconnus
Pour les exploitants, la priorité est de vérifier les accès distants, de surveiller les changements de paramètres et de préparer une intervention manuelle en cas d’alerte. Ces précautions concernent aussi d’autres installations pilotées à distance, au-delà de la grande distribution.
Le caractère coordonné des incidents du 2 novembre n’est pas établi. Aucun auteur n’a été identifié publiquement. Une chose est néanmoins démontrée par les attaques françaises : un accès numérique insuffisamment sécurisé peut provoquer des dégâts très matériels.